Ogni ottobre, il Mese Europeo della Cybersecurity richiama l’attenzione sui rischi informatici e sull’importanza della prevenzione. Promossa dal 2012, l’iniziativa coinvolge organizzazioni di tutta Europa per sensibilizzare cittadini e aziende sulla sicurezza digitale. Quest’anno, l’attenzione si concentra anche sulla protezione degli ambienti di lavoro, dove le minacce informatiche possono sfruttare un elemento spesso sottovalutato: la fiducia delle persone.
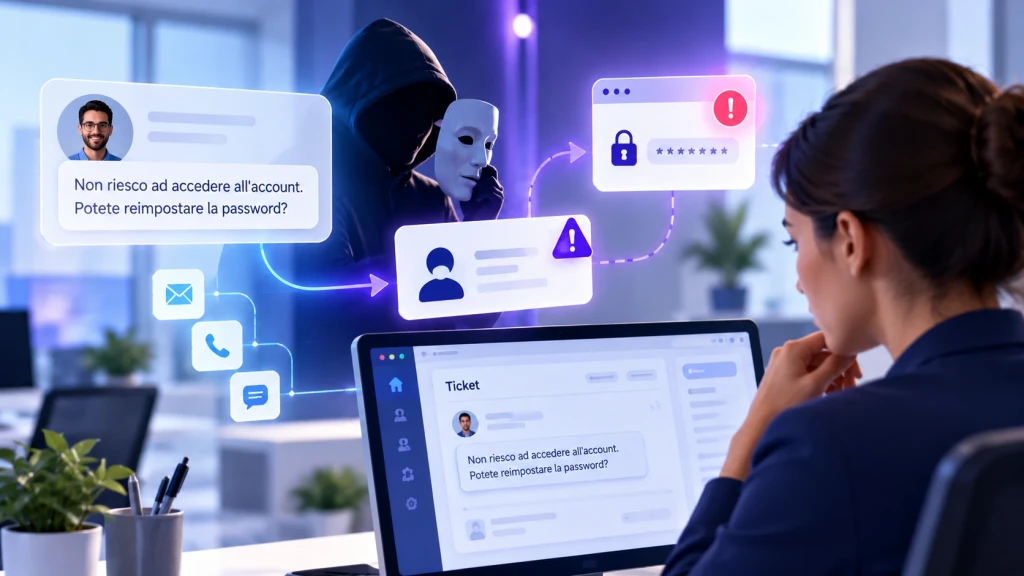
È proprio su questo principio che si basa il Social Engineering, una tecnica di manipolazione che può trasformare anche il Service Desk in un bersaglio. Pensiamo a un dipendente che chiede di reimpostare la password del proprio account aziendale. La richiesta sembra ordinaria, ma cosa succede se a farla è un criminale informatico che si finge qualcun altro?
Potrebbe interessarti anche:
La NIS2 arriva a un momento decisivo per le aziende italiane a ottobre 2026
Cos’è il Social Engineering e come funziona
Il Social Engineering, conosciuto anche come ingegneria sociale, comprende tecniche di manipolazione psicologica utilizzate dai criminali informatici per convincere una persona a compiere azioni che compromettono la sicurezza. Un attaccante può fingersi un collega o un responsabile aziendale per ottenere informazioni riservate. Spesso sfrutta situazioni di urgenza per spingere la vittima ad agire rapidamente, senza verificare l’identità di chi ha davanti.
A differenza degli attacchi che cercano di sfruttare direttamente una vulnerabilità software, il Social Engineering prende di mira il comportamento umano. Le forme più conosciute includono il phishing, che utilizza messaggi ingannevoli, e il vishing, basato sulle telefonate. Il crescente utilizzo dell’intelligenza artificiale rende inoltre più semplice creare comunicazioni convincenti, aumentando la difficoltà di riconoscere alcuni tentativi di frode.
Perché il Service Desk è un obiettivo degli attaccanti
Il Service Desk gestisce quotidianamente richieste che riguardano l’accesso ai servizi aziendali. Gli operatori possono essere autorizzati a reimpostare password o intervenire sui metodi di autenticazione degli utenti. Queste attività sono indispensabili per garantire la continuità del lavoro, ma possono attirare l’attenzione di chi cerca di ottenere accessi non autorizzati. Se un criminale riesce a convincere il supporto di essere un dipendente legittimo, potrebbe sfruttare una normale procedura di assistenza per compromettere un account.
Non si tratta soltanto di un rischio teorico. Google Threat Intelligence Group ha documentato campagne in cui gli attaccanti hanno contattato gli Help Desk aziendali fingendosi utenti in difficoltà, con l’obiettivo di ottenere il reset delle credenziali o modificare i sistemi di autenticazione multifattore. In alcuni casi, i criminali disponevano già di informazioni personali sulle vittime, rendendo più credibile la loro identità agli occhi degli operatori.
Il reset delle password può diventare un rischio per la sicurezza
Le richieste di recupero delle credenziali rappresentano uno degli esempi più comuni di come una procedura legittima possa essere sfruttata attraverso il Social Engineering. Un attaccante potrebbe dichiarare di aver perso il telefono aziendale e chiedere la modifica del metodo di autenticazione. Se l’operatore accetta la spiegazione senza effettuare verifiche adeguate, rischia di concedere a una persona non autorizzata la possibilità di accedere all’account.
Per ridurre questa esposizione, le aziende devono prevedere procedure di verifica dell’identità indipendenti dalle informazioni fornite durante la richiesta. Quando un utente chiede una modifica particolarmente delicata, il Service Desk dovrebbe utilizzare canali aziendali già registrati per confermarne l’identità. È importante anche definire quando sia necessaria un’autorizzazione aggiuntiva, soprattutto per gli account che dispongono di privilegi elevati.
Come il Ticket Management contribuisce alla prevenzione
Un sistema di Ticket Management può avere un ruolo importante nella gestione delle richieste che coinvolgono dati sensibili o modifiche agli accessi. Registrare ogni segnalazione permette di conservare lo storico delle attività e sapere quali operazioni sono state effettuate. Attraverso workflow configurati in base alle procedure aziendali, è possibile prevedere passaggi di verifica prima di autorizzare determinate modifiche, riducendo il rischio che una richiesta venga gestita senza i controlli necessari.
La tracciabilità aiuta anche a riconoscere situazioni anomale. Più richieste di reset per lo stesso account, ad esempio, possono rappresentare un segnale da approfondire. Collegare le attività di assistenza alle procedure di sicurezza consente ai team IT di individuare comportamenti sospetti e coinvolgere i responsabili competenti. Il ticket diventa così anche uno strumento di controllo, utile per ricostruire gli interventi in caso di incidente.
La sicurezza del Service Desk parte dalle procedure aziendali
La tecnologia può supportare la prevenzione, ma la protezione dagli attacchi di Social Engineering dipende anche dalla preparazione delle persone. Gli operatori del Service Desk devono conoscere le modalità con cui vengono condotti questi tentativi di frode e sapere come comportarsi davanti a richieste insolite. La pressione esercitata da un presunto dirigente, ad esempio, non dovrebbe mai giustificare l’elusione delle procedure di verifica previste dall’azienda.
Anche l’automazione deve rispettare gli stessi principi. Un workflow che accelera la gestione delle richieste può migliorare l’efficienza del servizio, purché mantenga i controlli necessari per le operazioni più sensibili. La possibilità di definire regole di autorizzazione e conservare lo storico degli interventi aiuta le organizzazioni a trovare un equilibrio tra rapidità dell’assistenza e protezione delle informazioni aziendali.
Il Service Desk ha un ruolo importante nella cybersecurity aziendale
Gli attacchi di Social Engineering dimostrano che la sicurezza informatica riguarda anche le attività quotidiane di assistenza. Una richiesta apparentemente semplice può avere conseguenze importanti quando viene gestita senza verificare chi la sta effettuando. Per questo, rafforzare le procedure del Service Desk significa contribuire direttamente alla protezione degli accessi e ridurre le opportunità a disposizione degli attaccanti.
Con Deepser, le richieste che coinvolgono accessi e credenziali possono essere gestite con workflow che integrano passaggi di verifica dell’identità e regole di autorizzazione per le operazioni più delicate, come il reset delle password o la modifica dell’autenticazione. Ogni intervento resta tracciato, così il team IT può ricostruire cosa è stato fatto e riconoscere richieste anomale prima che diventino un problema. Scopri come ti aiutiamo a gestire le richieste IT con maggiore controllo e a rendere più sicuri i processi di assistenza. Richiedi una demo gratuita.